
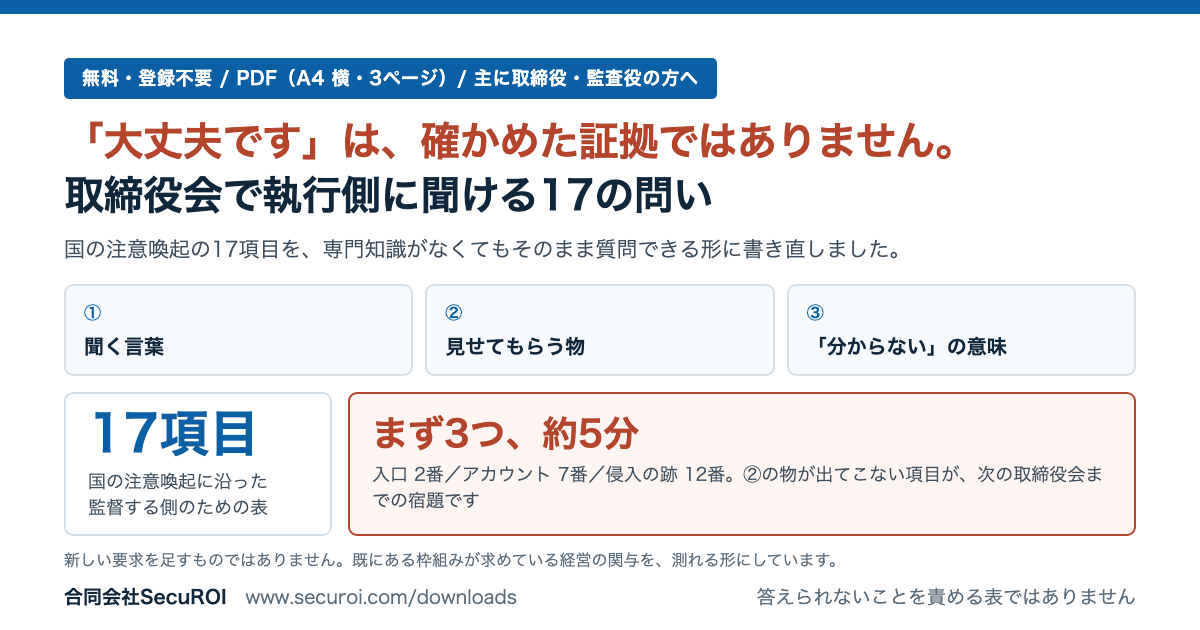
東京都中野区のSecuROIは2026年11月4日、取締役会で執行側(社長や執行役員、情シス責任者など)に事実確認するための「17の問い」をまとめたPDF(A4横・3ページ)を、無料・登録不要で公開しました。国の注意喚起17項目を、聞く言葉/見せてもらう物/「分からない」の意味の3列で整理しています。
狙いは、監督側が「大丈夫です」といった口頭回答だけで判断せず、証拠として何を提示させるかを明確にし、指摘が机上で止まる状況を避けることです。まずは入口(2番)・アカウント(7番)・侵入の跡(12番)の3問を、取締役会で約5分で確認する運用を提案しています。
背景として、警察庁資料では2026年上半期のランサムウェア被害報告は123件です。感染経路の有効回答36件のうち18件がVPN機器経由でした。バックアップ復元は有効回答40件のうち29件が復元できず、うち14件はバックアップ自体が暗号化・消去されていました。個人情報保護委員会の年次報告(2025年4月1日〜2026年3月31日)でも、委託先が漏えい等の原因元で不正アクセスが原因だった件数は328件とされています。
今後は、主に社長と情報システム責任者向けの1枚資料、続いて外部サービスや委託先に確認する「7つの問い」を予定し、3枚で「誰が誰に聞くか」を揃える方針です。
【関連リンク】
17の問い(PDF):https://www.securoi.com/whitepapers/board-oversight-questions.pdf
無料の資料の一覧:https://www.securoi.com/downloads
サービス(SecuROI):https://www.securoi.com
AI生成記事のため誤りを含む場合があります
SOURCE

PRTIMES
取締役会で執行側に聞ける17の問い——国の注意喚起17項目を3列の形に