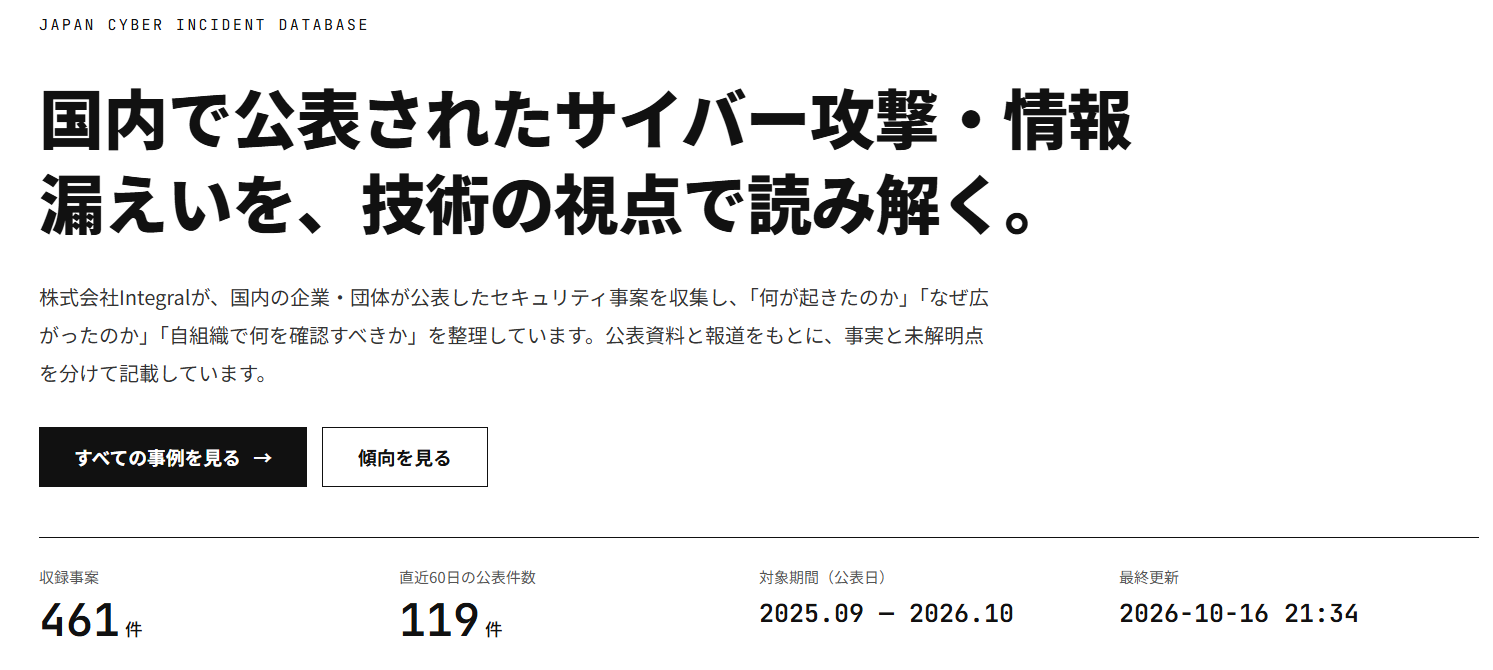
ソフトウェア開発などを手がけるIntegral(東京都中央区銀座)は2026年10月15日、国内で公表されたサイバー攻撃・情報漏えい事案を技術的観点で整理した公開データベース「Integral Security Report」を公開しました。収録は2025年9月以降の公表分を中心に400件以上としています。
データベースでは、公表資料を一件ずつ確認し、侵入経路や手口、影響範囲、対応を共通項目で記録します。資料に記載がない項目は推測せず「書かれていない」と明示し、一次資料を優先して出典を付け、傾向をグラフ化するといいます。新規追加・更新は週2回を目安に行い、各事案に最終確認日時も表示します。
同社の整理では、2026年10月16日時点で収録461件のうち侵入経路が非公表の事案は248件(54%)でした。製造業は54件で、そのうちランサムウェアは30件(56%)。漏えいに関しては「漏えいしたおそれ」234件、「漏えいを確認」114件としており、委託先やクラウドサービス起因で他組織へ波及した事案は86件、波及先が判明した事案の1件あたり影響組織数(中央値)は7組織でした。
今後も週2回を目安に追加・更新し、収録件数は増え続ける見通しです。検知から最初の公表までの期間(中央値)は5日とされており、企業の対策見直しや個人の備えに向け、技術情報の可視化がどこまで進むかが注目されます。
【関連リンク】
Integral Security Report(公開データベース): https://integral-inc.dev/security-report
お問い合わせフォーム: https://tally.so/r/GxxvMp
公式HP: https://integral-inc.dev