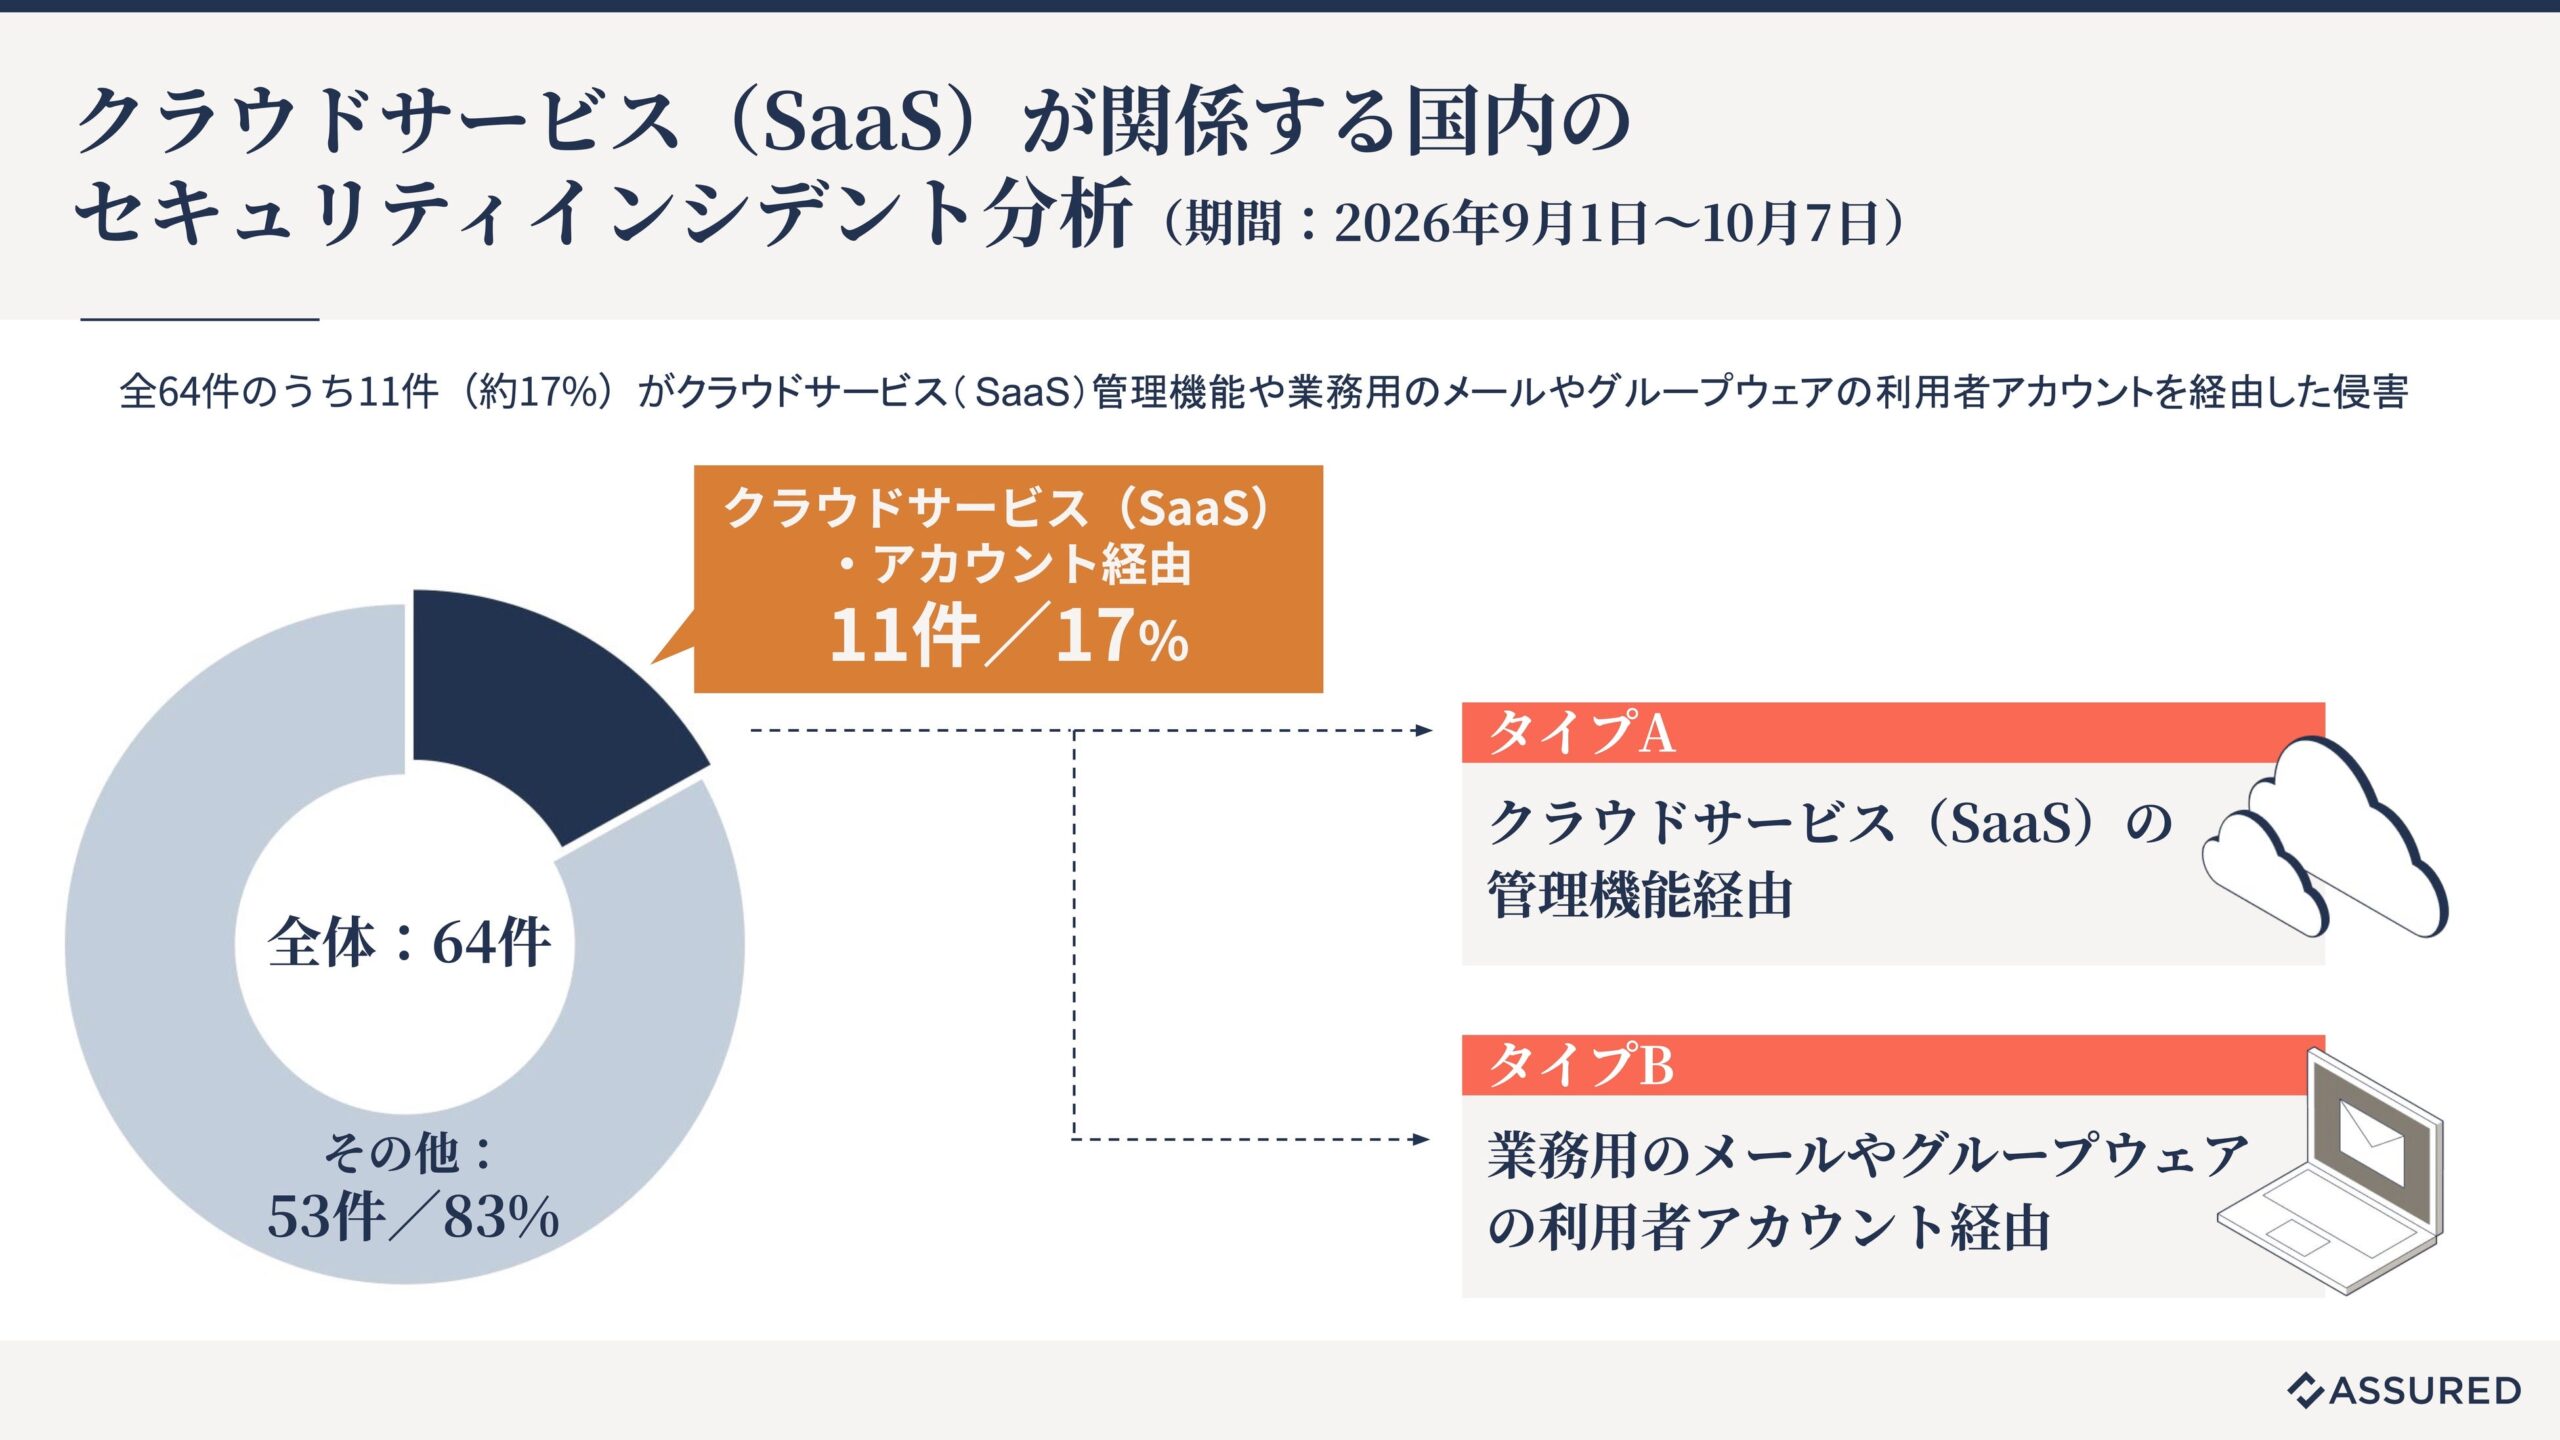
株式会社アシュアード(東京都渋谷区)が運営するクラウドサービスのセキュリティ信用評価「Assuredクラウド評価」は2026年10月9日、国内のサイバー攻撃被害増加を受けた緊急セキュリティレポートを公開しました。2026年9月1日〜10月7日に国内で報道された公表事案64事案から、SaaS関連と推測される11件を抽出して分析しています。
11件の内訳は、事業者システムが直接侵害された「タイプA」4件と、利用者アカウントの乗っ取りによる「タイプB」7件でした。あわせて、標準版チェックシート(2025年版)に回答済みのクラウドサービス5,302件(同一サービスは最新1件)を集計し、認証やログ確認、API制御などの実態を整理しています。
評価データでは、利用者ログインで多要素認証(MFA)が未提供のサービスが45%に上り、リスクベース認証の導入は5%にとどまりました。利用者がアクセスログを自分で確認できるサービスは53%で、管理画面を持つサービスのうち、全アカウントにMFAを適用している割合も53%でした。さらに、ファイルアップロード機能で暗号化・バックアップ・マルウェアスキャンのいずれも未実施のサービスが13%あるとしています。
同社は、SaaS事業者に管理画面の全アカウントMFA適用やIP制限、利用者向けMFAとログ提供、アップロード機能の保護、API制御強化、バックアップ見直しを推奨しました。利用企業側にもMFA必須化、ログの定期確認、外部アプリ/API連携の棚卸し、SaaS選定時の管理画面MFA重視などを挙げており、基本対策の整備状況が今後の選定・運用基準としてより問われる見通しです。
【関連リンク】
公式URL(Assuredクラウド評価): https://assured.jp/cl
公式URL(Assured): https://assured.jp
公式URL(アシュアード): https://assured.inc